Ledger の不正チップ事件とは?
2026年10月、東南アジアの販売業者 CryptoBilis が売った Ledger のコールドウォレットに、余分なチップが仕込まれていたことが見つかりました。ユーザーが初めて設定し、画面に24語のリカバリーフレーズが表示された瞬間、このチップが画面の文字を読み取り、モバイル通信で外部へ送信していました。
リカバリーフレーズを手に入れた人は、ウォレット全体を手に入れたのと同じです。オンチェーン調査者の推定被害額は約8,600万ドルから1億ドル超まで幅があり、Ledger は総額をまだ確認していません。
その後、シンガポール警察も注意喚起を出しました。シンガポールの小売店で、細工された Ledger を買った人がいたためです。
なぜコールドウォレットにチップを仕込めたのか?
この攻撃は、3つの条件がそろって成立しました。
1つ目は、あなたより先に誰かが開封していたこと。 Ledger によると、攻撃者は正規品を買って分解し、隠し部品を取り付けたうえで、販売経路に戻して売らせていました。
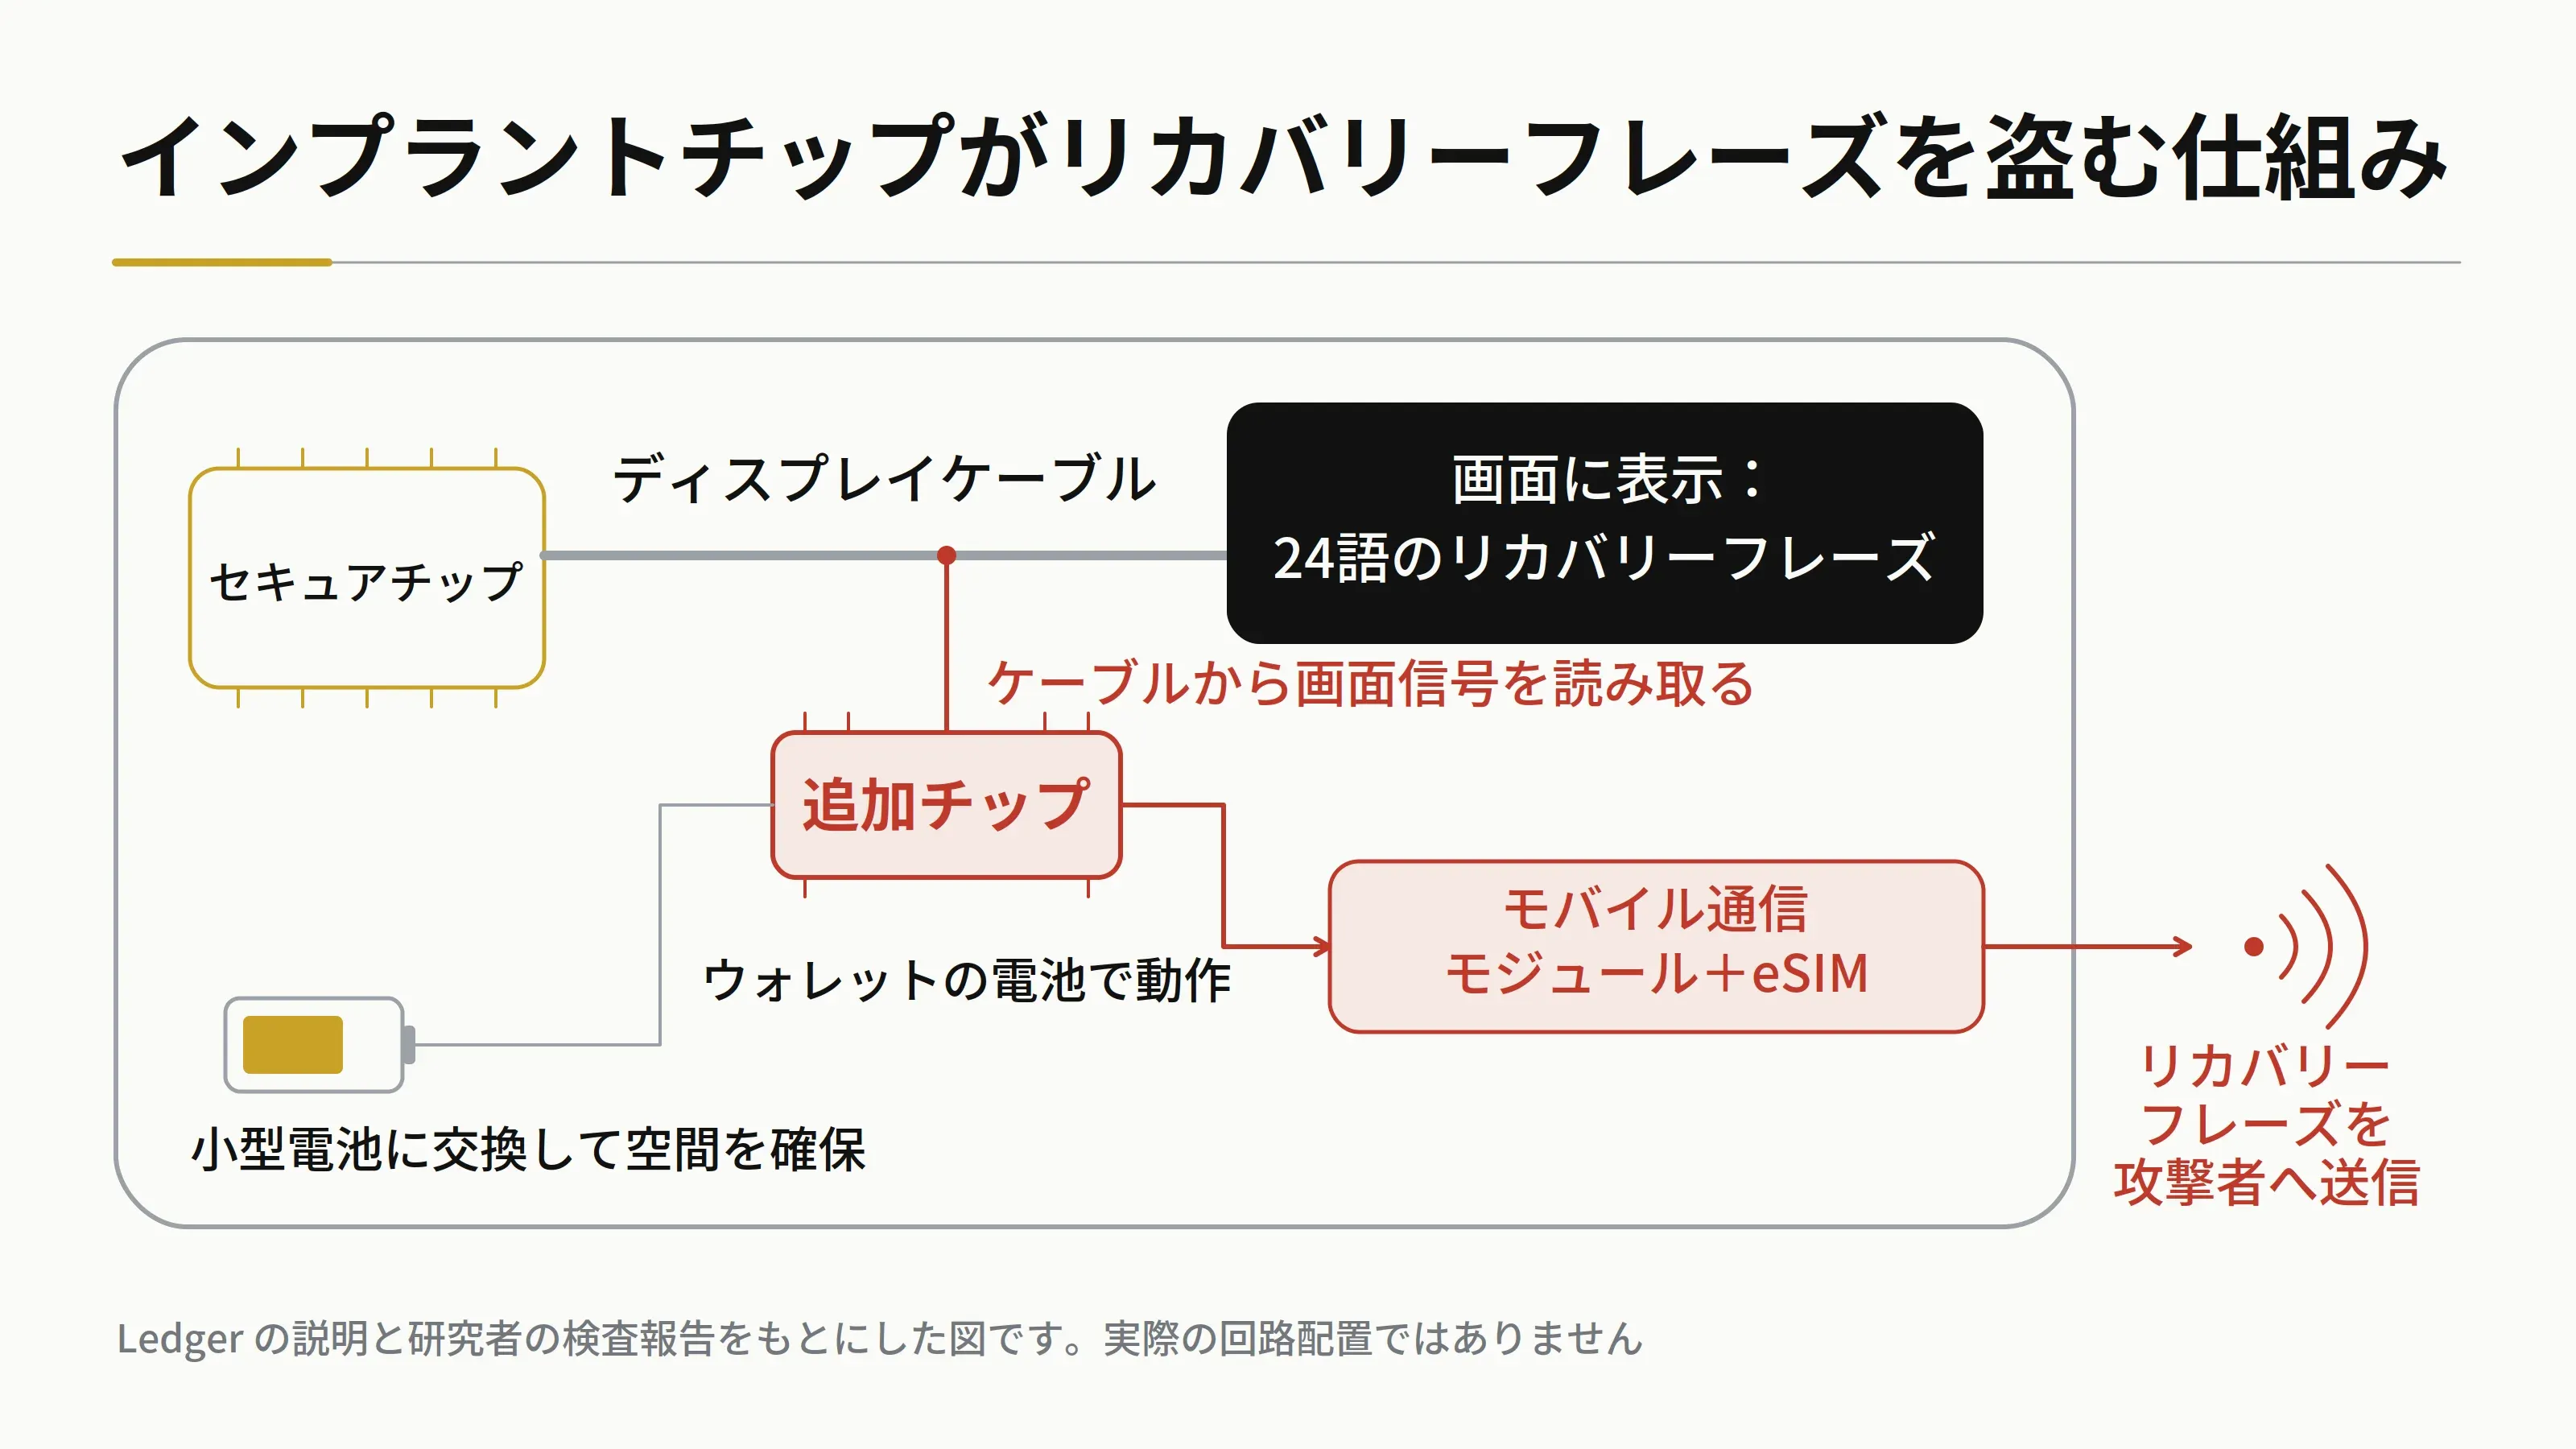
2つ目は、リカバリーフレーズが画面に表示されること。 設定時、セキュアチップが24語を画面に送って表示します。研究者が細工された Nano X を分解したところ、追加チップは画面へ信号を送る配線につながっていて、信号から直接24語を読み取っていました。カメラで画面を盗撮する必要はありません。
3つ目は、中にスペースと電力があること。 研究者が分解して確認したところ、元のバッテリーをより小さいものに交換した版や、画面の下にある緩衝フォームを外して場所を空けた版がありました。追加チップはウォレット自身のバッテリーで動き、モバイル通信モジュールと eSIM も内蔵していたため、スマホやパソコンを経由せずにリカバリーフレーズを送信できました。
研究者の Joe Grand 氏は、同様のチップが追加された Nano X(今回 CryptoBilis が販売した分ではありません)を開けて調べ、hardwear.io USA 2026 の講演で検査の過程を一通り実演しています(英語)。
問題は画面ではなく、買う場所と機器の設計
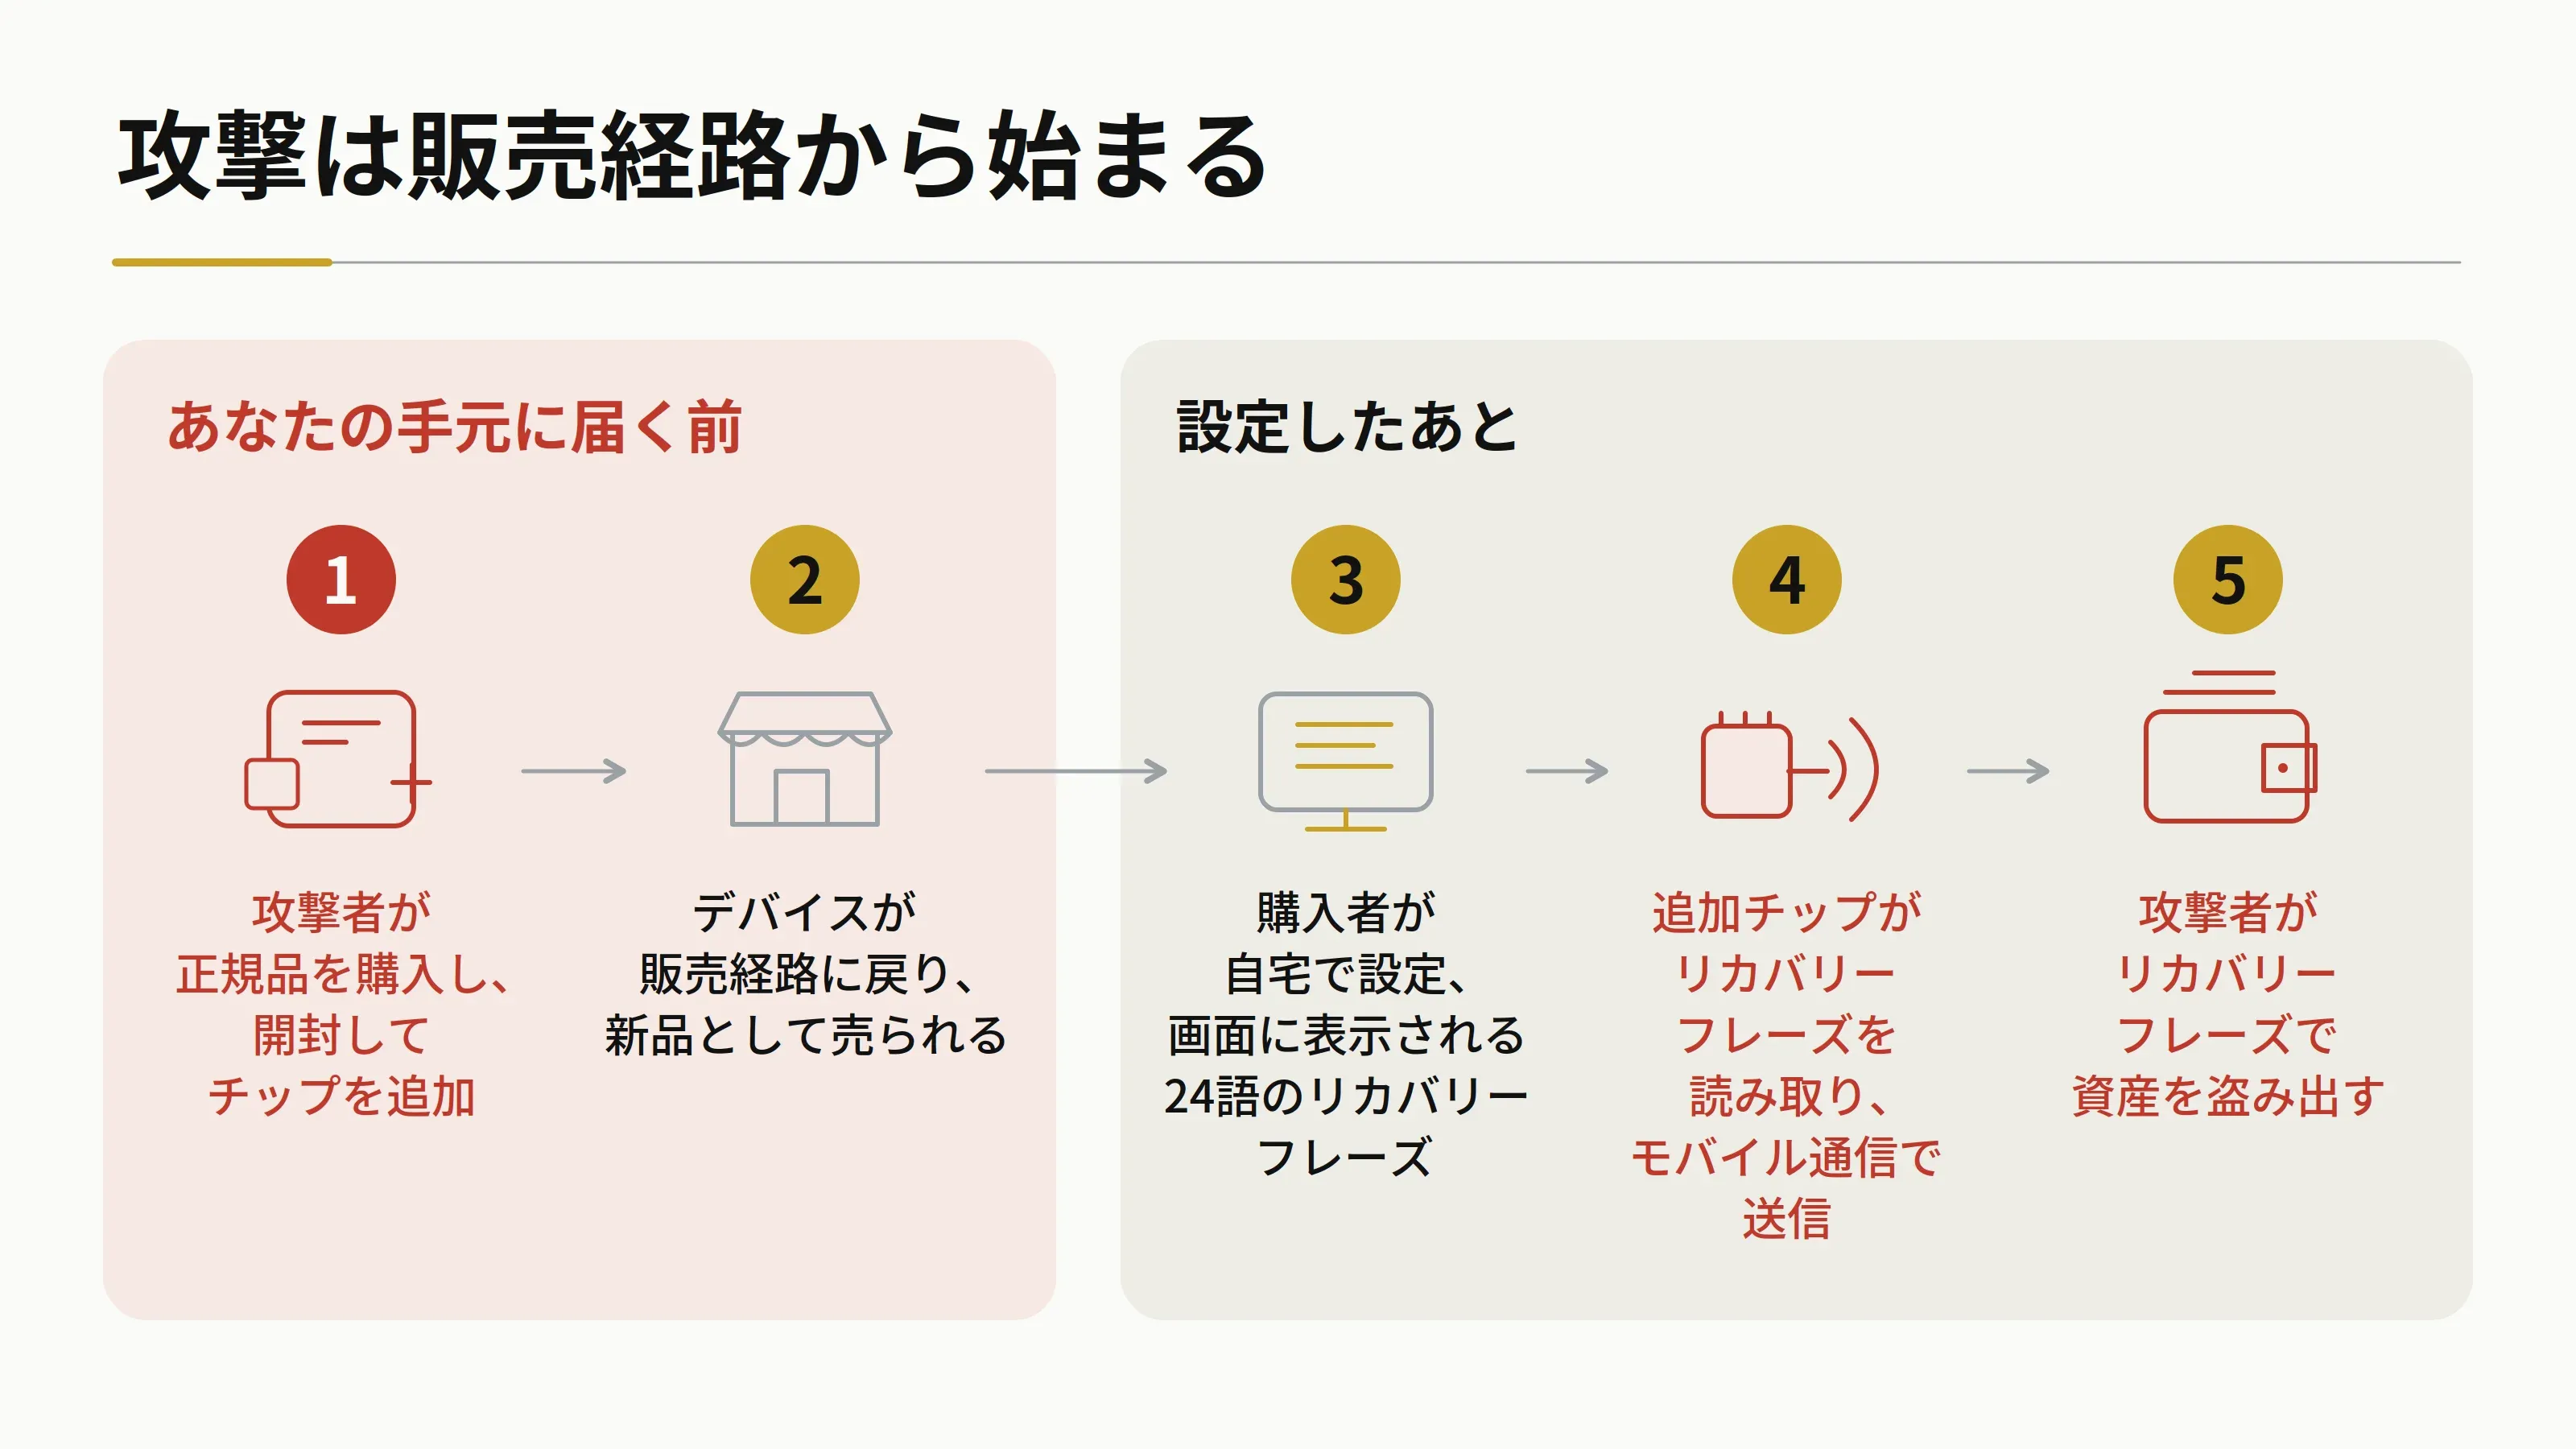
画面はリカバリーフレーズが読み取られた場所ですが、画面があるからこそ、本体で送金先アドレスと金額を確認できます。事件の出発点は、機器があなたの手元に届く前に開封されていたことです。
Ledger は、今回、自社のチップ、OS、サーバーに脆弱性はなく、問題は機器が工場を出たあとの販売経路にあったとしています。Ledger は当時、東南アジアと香港の正規販売店に販売の一時停止を求め、返品された機器は再販しないという方針を改めて示しました。
厄介なのは、元のセキュアチップが無傷なので、Ledger の公式な真贋チェックでは追加されたチップを検出できなかったことです。これは Ledger だけの話ではなく、どのブランドのハードウェアウォレットでも同じで、購入経路そのものがセキュリティの一部です。
つまり最大のリスクはどこで買うかであり、次に機器の設計が来ます。リカバリーフレーズが表示されるか、追加チップが動くためのスペースやバッテリーが機器の中にあるか、という点です。
画面付きと画面なしのコールドウォレット、どう選ぶ?
選ぶときは、まず本体に画面があるかを見ます。カード型でも画面付きの製品があります。先ほどの3つの条件と照らすと、違いがはっきりします。
画面付きのモデル には、Ledger、OneKey、SafePal の画面付きモデルや、CoolWallet Pro、S があります。送金時に本体でアドレスと金額を確認でき、多くはリカバリーフレーズでバックアップします。
画面のないカード型 には、Tangem があります。Tangem が公表している仕様では、スマホの NFC で給電するためバッテリーがなく、取引内容はスマホアプリで確認します。チップは EAL6+ のセキュリティ認証を受けています。フレーズなしモードでは、ペアリングしたカードで同じウォレットをバックアップします。3枚すべてのペアリングを済ませておけば、1枚なくしても残りのカードで使えます。第2世代以降は、初回設定でリカバリーフレーズを選ぶこともできます。
Tangem によると、フレーズなしモードの秘密鍵はカードのチップ内で生成され、その過程でリカバリーフレーズは表示されません。そのため、24語を送信する配線を盗聴されることもありません。Tangem が公表している仕様では、カードにバッテリーはなく、スマホに近づけたときだけ NFC で給電されます。チップとアンテナは同じ薄いカードに封入されていて、追加のチップ、バッテリー、モバイル通信モジュールを入れるスペースがありません。今回の手口では、攻撃者がカードに手を加える余地がないため、カード型ウォレットはこの種の不正チップ攻撃のリスクを下げられます。
カードのリスクは別のところにあります。取引内容はスマホが表示するので、スマホのセキュリティがより重要になります。カード自体もしっかり保管する必要があり、最大のリスクは他人の手に渡ることです。
画面付きのモデルは本体で取引を確認でき、画面のないカードはスマホの表示に頼ります。すべての攻撃を防げるコールドウォレットはありません。どちらも公式の販売経路で買い、バックアップもしっかり取ってください。
コールドウォレットとは
コールドウォレットはハードウェアウォレットとも呼ばれ、秘密鍵を保管するための小さな機器です。送金時は機器が署名し、秘密鍵がネットにつながった環境にさらされることはありません。
取引所に預けた暗号資産は、取引所が管理しています。スマホやパソコンのホットウォレットは、毎日ネットにつながる機器に秘密鍵が入っています。コールドウォレットは秘密鍵を自分の手元に置き、ネットからも切り離します。多くの人が長期保有にこれを使う理由です。
代わりに、バックアップは自分の責任になります。
コールドウォレットを買う前に確認したいこと
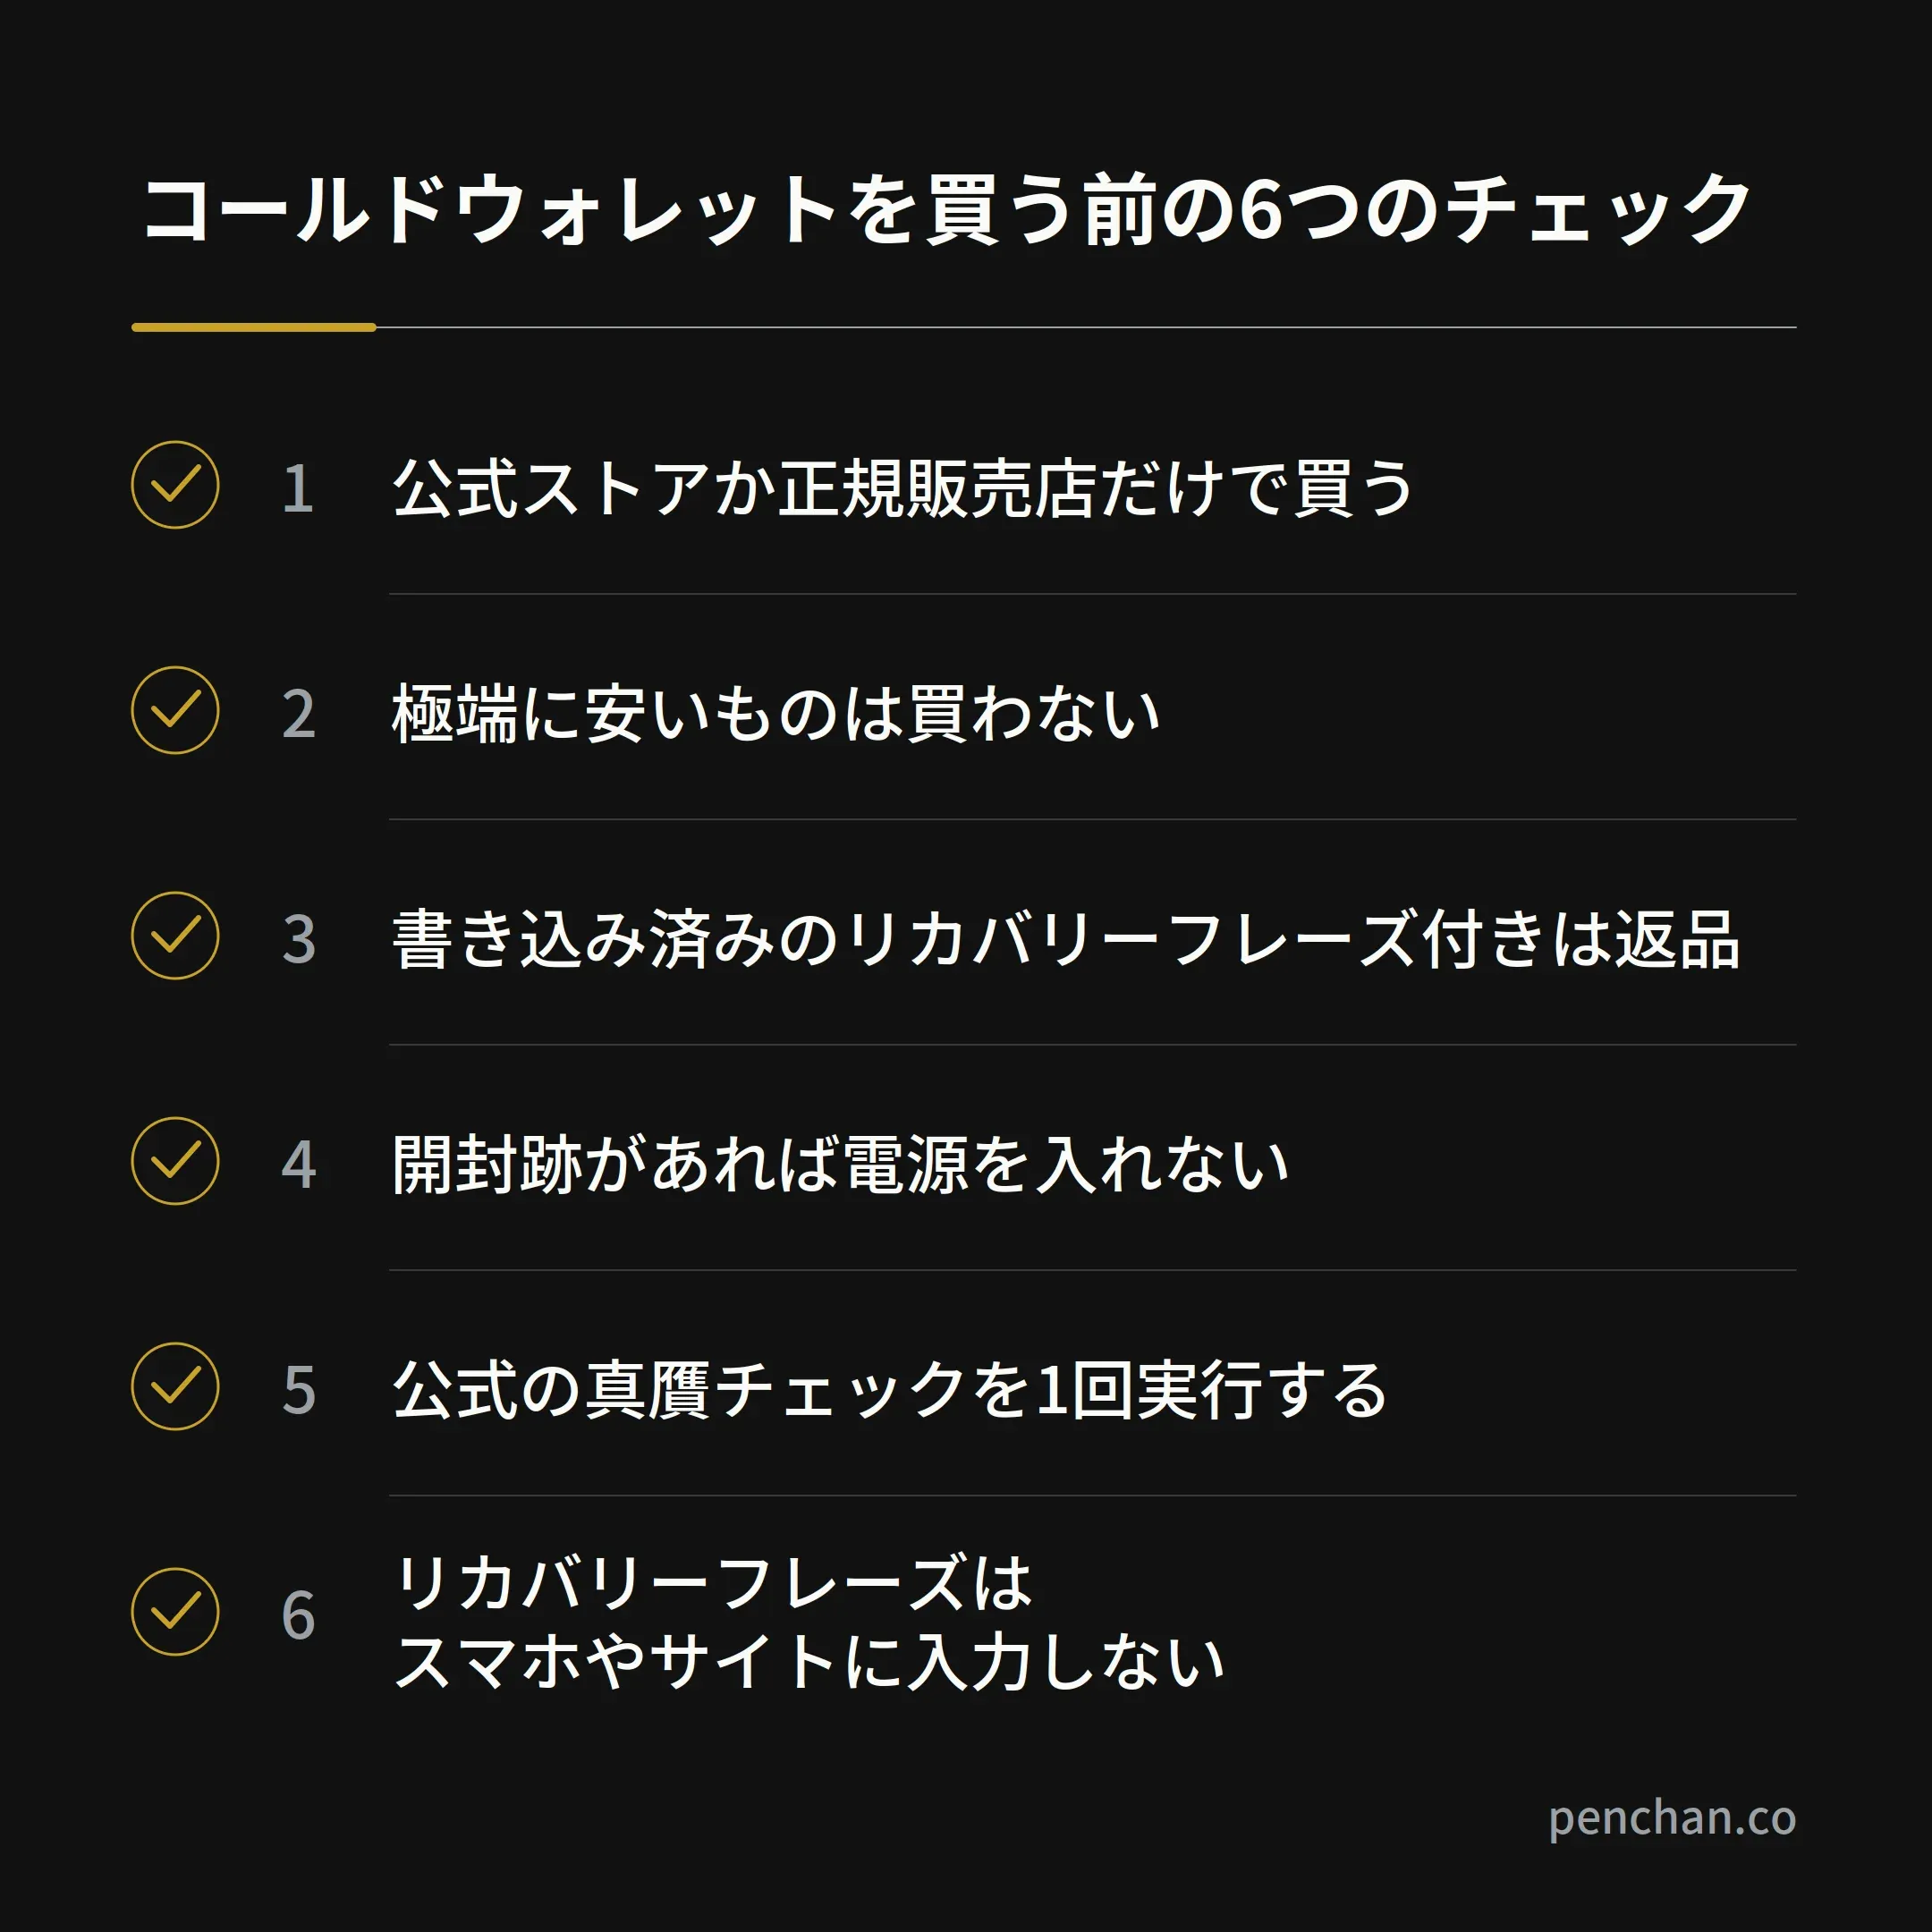
- 公式ストアか正規販売店だけで買う。 フリマ、中古、代理購入は避けます。
- 極端に安いものは買わない。 公式よりかなり安いときは、たいてい理由があります。
- リカバリーフレーズがすでに書かれているものは返品する。 新しいウォレットは、公式の手順に従って自分で作るものです。販売者が添えたリカバリーフレーズは使いません。
- パッケージを確認する。 封印シール、フィルム、箱に開封された跡があれば、電源を入れません。
- 公式の真贋チェックを1回実行する。 すべての攻撃を防げるわけではありませんが、多くの偽造品は弾けます。
- リカバリーフレーズをスマホやウェブサイトに入力しない。 リカバリーフレーズを求めるサポートのメッセージや認証ページに出会ったら、すぐに操作をやめます。
届いたコールドウォレットはどう設定する?
- 開封の前にもう一度パッケージを確認し、写真を撮って記録します。
- 公式の最新のセキュリティ情報を確認します。機器や購入経路が注意喚起の対象に入っている場合は、設定せず、公式の指示に従います。問題がなければ、公式アプリで真贋チェックを行います。
- 新しいウォレットを作成し、PIN またはアクセスコードを設定します。リカバリーフレーズでバックアップする機種では、ハードウェア本体に新しいフレーズを生成させ、他人から渡されたフレーズはインポートしません。Tangem をフレーズなしモードで使う場合は、初回設定のときにすべてのバックアップカードのペアリングを済ませます。
- 書き写すのは、リカバリーフレーズでバックアップする機種だけです。紙に手書きし、撮影やスクリーンショット、クラウド保存はせず、人やカメラのない場所で書き写します。
- まず少額を送金し、次にそれを送り出して、受け取りも送金もできることを確かめてから、大きな金額を移します。
- 紙のリカバリーフレーズやバックアップカードは別々の場所に保管し、信頼できる家族が、緊急時にどこを探せばよいか分かるようにしておきます。
Penchan が選んだウォレット
私の手元には5種類ほどのコールドウォレットがありますが、最終的に選んだのは Tangem です。
2025年のブラックフライデーの前に、私は X で、バッテリーのいらないコールドウォレットが欲しいと書き、そのとき OneKey 1S Pure と Tangem で迷っていました。Tangem は自分のお金で2セット買いました。
最終的にどれを選んでも、今回の Ledger の件が全員に伝えていることは同じです。スペックを比べる前に、売っている相手が誰かを確かめてください。