一句话重点
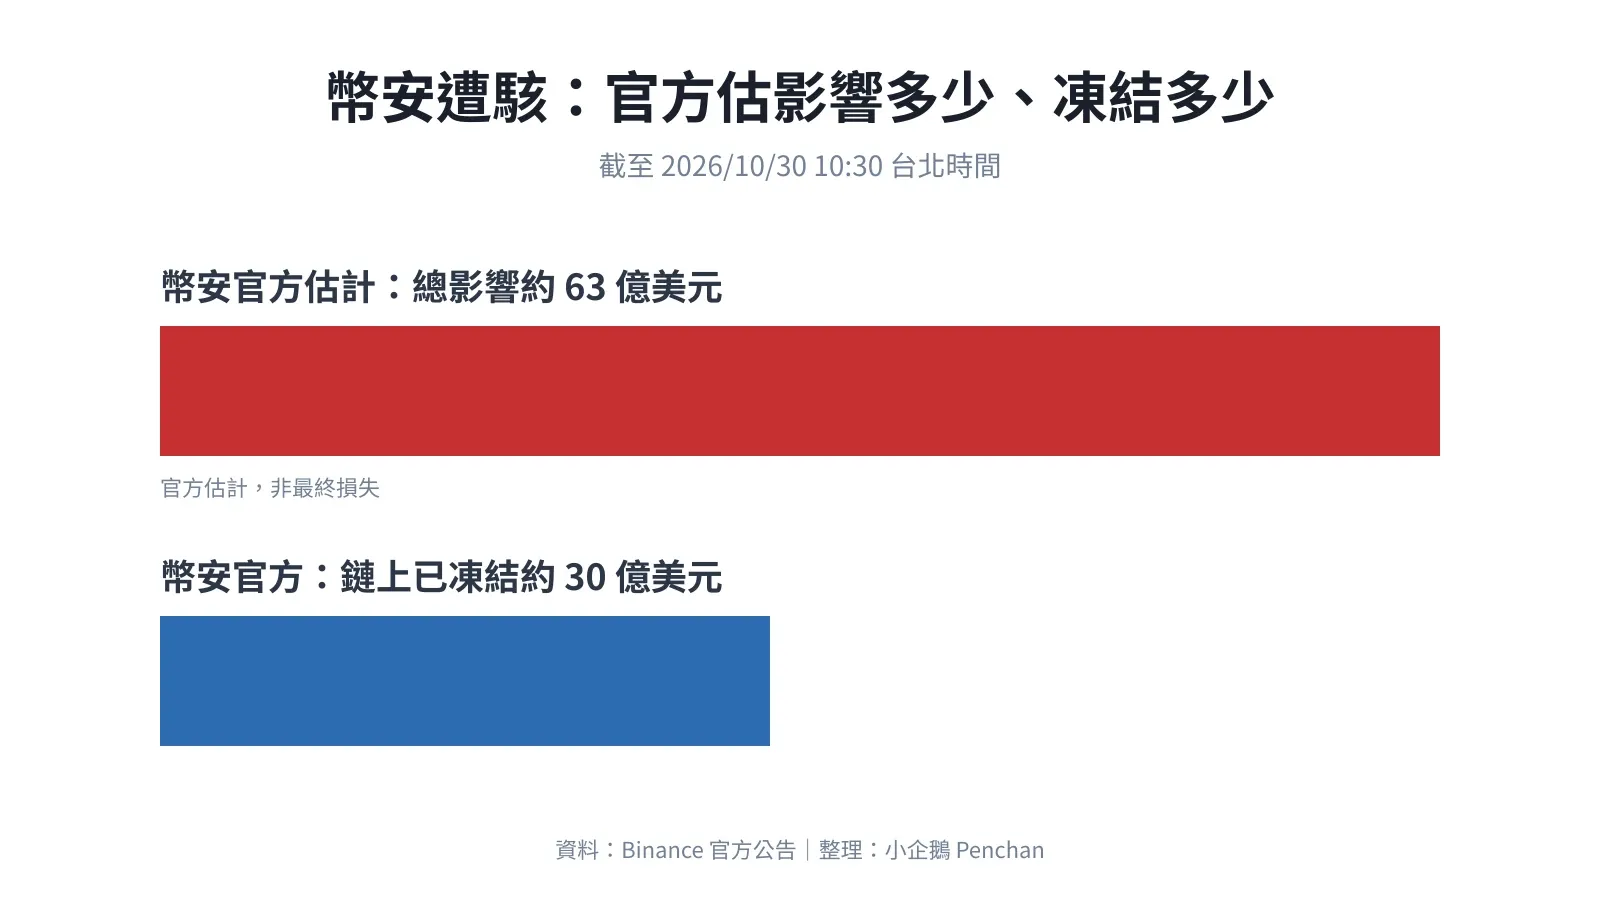
台北时间 10 月 30 日凌晨,攻击者从币安的热钱包发出大笔未授权的提币。币安官方估计总影响约 63 亿美元,被盗的币里约 30 亿美元已在链上冻结,黑客动不了。币安说会用 SAFU 基金(币安拨出的用户保护基金)和公司资金补足全部损失。截至 2026 年 10 月 30 日上午 10 点 30 分(台北时间),提币和充值仍暂停,没有恢复时间。
币安怎么补救:目前进度
| 项目 | 目前状态(截至 10/30 10:30 台北时间) |
|---|---|
| 用户损失谁来补 | SAFU 基金加上公司资金,补足全部损失(10:23 公告) |
| SAFU 基金 | 会动用 |
| 损失总额 | 官方估总影响约 63 亿美元。这不是最终损失,扣掉冻结和追回后的数字还没公布 |
| 已冻结 | 被盗的币里约 30 亿美元已在链上冻结,例如 Tether、Circle 锁定了黑客地址里的 USDT、USDC,黑客动不了 |
| 提币 | 暂停中,没有恢复时间 |
| 充值 | 暂停中,没有恢复时间 |
| Binance Alpha 交易 | 暂停中,没有恢复时间 |
| 受影响地址的授权 | 已撤销 |
| 储备金证明(PoR) | 补救完成后发布更新版 |
| 事故调查报告 | 初步调查指向一名 DevOps 工程师的笔记本电脑遭入侵,完整技术报告待发布 |
| 追查 | 已和执法部门、区块链情报合作伙伴合作 |
币安每有新动作,这张表就更新。
发生了什么
时间为台北时间,括号内为 UTC。热钱包是交易所连着网络、方便随时充值和提币的钱包。
| 台北时间 10/30 | 事件 |
|---|---|
| 约 04:24(约 20:24) | 币安在以太坊、Arbitrum、Avalanche 等多条链上的热钱包开始出现大额流出 |
| 05:15(21:15) | CZ 发帖:“User funds are safe! It does look like a hack on Binance.” 意思是用户资金安全,看起来像是对币安的黑客攻击 |
| 06:15(22:15) | 币安暂停提币 |
| 08:13(00:13) | 币安官方说会补全部损失,充值也暂停 |
| 08:52(00:52) | 币安更新冻结总额约 30 亿美元 |
| 10:23(02:23) | 币安发布事件更新公告:估总影响约 63 亿美元,用 SAFU 基金和公司资金补足全部损失 |
怎么被盗的:币安初步调查和 Blockaid 分析
币安 10:23 的公告说,初步调查显示,事件可能和一名 DevOps 工程师的笔记本电脑遭入侵有关,攻击者因此进入一个服务容器,发出未授权的提币交易。币安说没有发现任何钱包私钥泄露,完整技术报告会在调查完成后公布。
“Binance’s initial investigation suggests that the security incident may involve a compromised DevOps engineer’s laptop, which allowed an attacker to gain access to a service container and submit unauthorized withdrawal transactions. We have found no evidence of any wallet private key leak.”
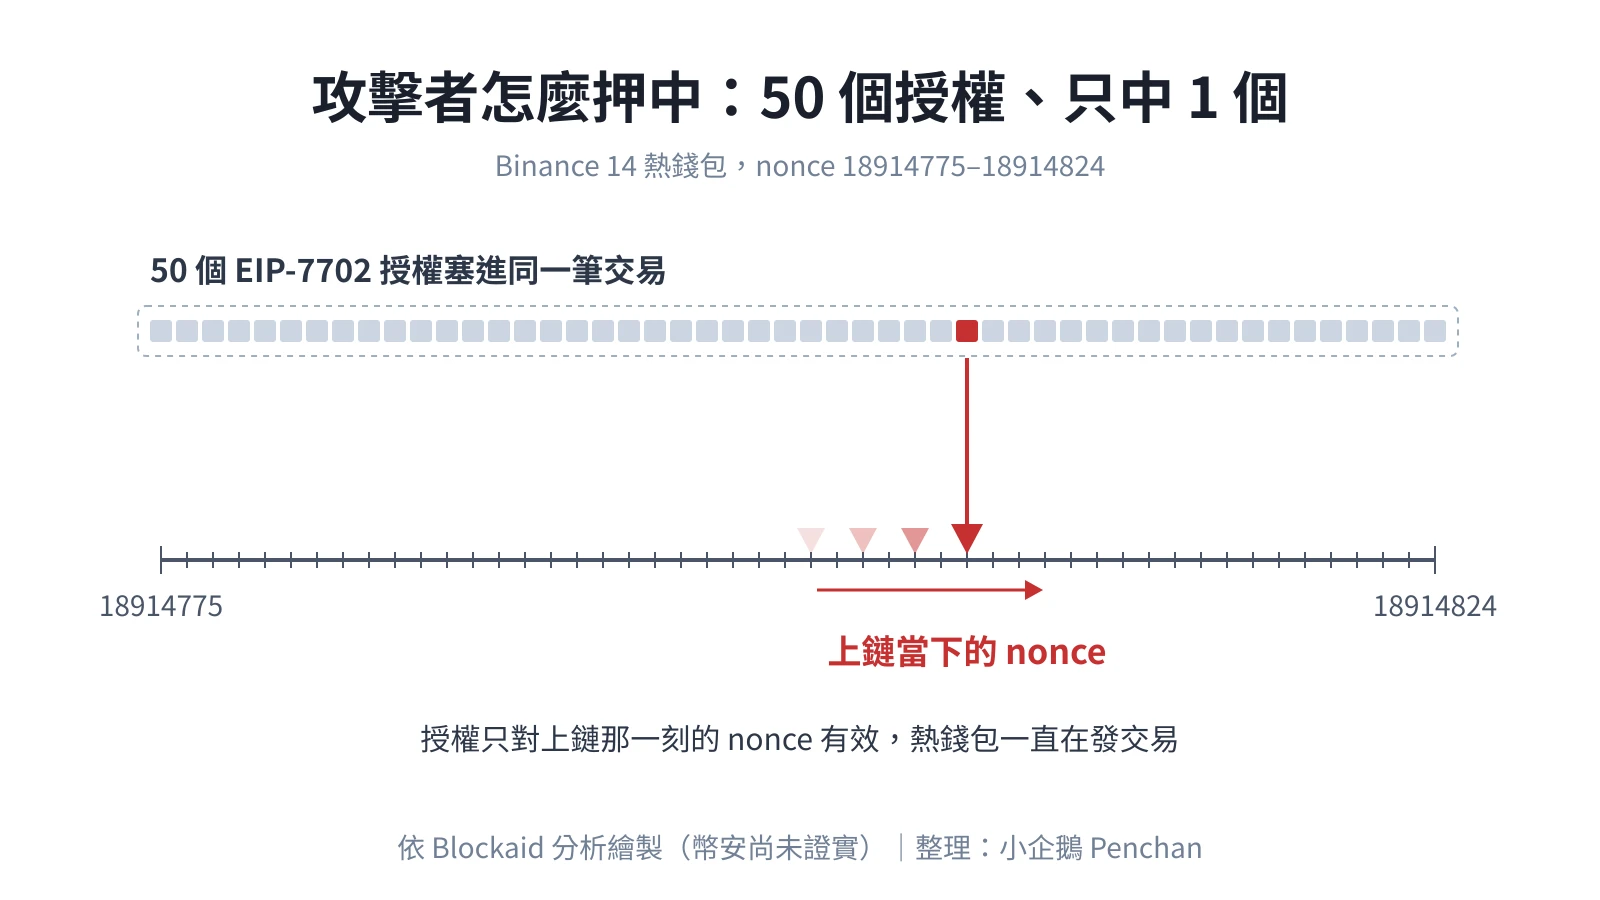
安全公司 Blockaid 在链上看到,攻击者用 EIP-7702 这个授权机制,一次发出 50 份授权,押中 1 份,让热钱包变成会把钱扫走的合约。这是 Blockaid 的分析,币安没有证实。币安说已撤销受影响地址的授权。
我有币安账户,现在该怎么办
这一节只列事实型的做法,不是买卖建议。
- 提币、充值和 Binance Alpha 交易都暂停中,恢复时间以币安官方公告为准。
- 公告只看币安官方账号,例如 X 上的 @binance。
- 币安说补救完成后,会发布更新版的储备金证明(PoR)。
- 私信说能“代客解冻”或“协助提币”的人,一律不要理,也不要把验证码、助记词交给任何人。
- 事件期间钓鱼网站和假客服会变多,点链接前先确认网址。
小企鹅的总结
目前币安给的补救方向是:官方估总影响约 63 亿美元,被盗的币里约 30 亿美元已冻结,损失由 SAFU 基金和公司资金补足。2019 年币安的 BTC 热钱包被盗 7,000 枚 BTC 时,也是用 SAFU 基金补足,大约一周后恢复提币。
还不知道的有四件:扣掉冻结和追回后的最终损失、提币和充值什么时候恢复、Binance Alpha 什么时候恢复、完整技术报告的内容。我会依官方公告更新上面的进度表。
延伸阅读
利益披露:本站卡片比较页含币安推荐链接,本文不含任何推荐链接。本文信息截至 2026 年 10 月 30 日上午 10 点 30 分(台北时间),事件仍在进行,内容可能已过时。